Cabinet de conseil RGPD : exigez un plan d’action, pas seulement des documents
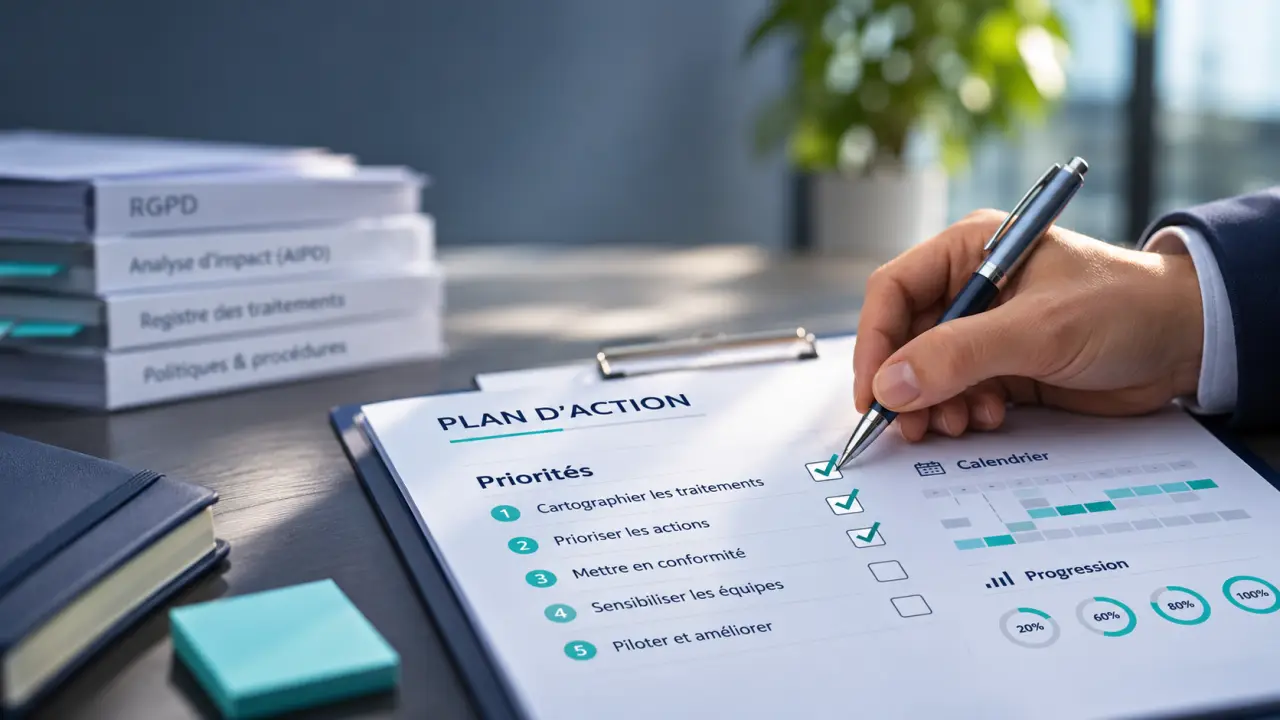
Un cabinet de conseil RGPD doit vous aider à décider quoi corriger, dans quel ordre et avec quels moyens. Avant de comparer les devis, vérifiez qu’il propose des livrables utilisables, une expertise juridique et technique, et un suivi adapté à votre organisation. L’objectif n’est pas d’accumuler des procédures, mais de rendre la protection des données opérationnelle dans vos équipes.
Choisir l’accompagnement selon votre situation réelle
Un cabinet de conseil en protection des données analyse vos pratiques, identifie les écarts au RGPD et accompagne leur correction. Il intervient auprès de la direction, des métiers et des équipes informatiques. Son rôle dépasse la rédaction de mentions légales : il doit comprendre les usages des données, les outils employés et les contraintes du terrain.
Le bon point de départ dépend de votre maturité. Une entreprise sans registre n’a pas les mêmes besoins qu’un groupe disposant déjà d’un DPO ou qu’un établissement préparant un nouveau logiciel métier.
| Votre situation | Accompagnement pertinent | Résultat attendu |
|---|---|---|
| Vous ignorez votre niveau de conformité | Audit ponctuel | Écarts documentés et priorités |
| Les obligations sont identifiées, mais peu appliquées | Mission de mise en conformité | Actions déployées et preuves conservées |
| Vos équipes ont besoin d’arbitrages réguliers | Conseil récurrent | Appui aux projets et suivi des corrections |
| Vous devez assurer la fonction de DPO | DPO externe | Conseil indépendant et contrôle du respect du RGPD |
| Une violation de données est suspectée | Assistance d’urgence | Qualification de l’incident et accompagnement des démarches |
Externaliser l’accompagnement ne transfère pas la responsabilité de l’organisme. Le responsable de traitement, qui détermine les finalités et les moyens du traitement, reste responsable de ses décisions. Le sous-traitant agit pour son compte et doit respecter ses propres obligations.
Exiger un audit qui débouche sur des actions vérifiables
Partir des pratiques plutôt que des modèles de documents
Un audit RGPD sérieux associe entretiens, examen documentaire et vérifications ciblées. Le cabinet rencontre notamment les fonctions RH, marketing, informatique et achats. Il examine les logiciels, les contrats, les accès et les échanges de données. L’audit de maturité apprécie aussi la capacité de l’organisation à maintenir ses pratiques dans le temps.
La cartographie sert ensuite à établir ou compléter le registre des activités de traitement : finalités, catégories de personnes et de données, destinataires, durées de conservation et mesures de sécurité. Le cabinet vérifie également les bases légales, les sous-traitants et les éventuels transferts hors de l’Espace économique européen. Le consentement n’est pas la base légale de tous les traitements.
Relier chaque écart à un responsable et à une échéance
Le rapport doit distinguer les constats, leurs conséquences et les corrections proposées. Demandez un plan d’action indiquant la priorité, le pilote interne, l’échéance et la preuve attendue. Une recommandation comme « revoir les habilitations » reste insuffisante sans préciser les applications concernées et la méthode de validation.
- Un registre exploitable et modifiable par vos équipes.
- Des notices d’information et clauses adaptées aux usages réels.
- Une procédure pour les demandes d’accès, de rectification ou d’effacement.
- Des règles de conservation accompagnées de modalités de suppression.
- Un tableau de suivi des actions et des arbitrages.
La documentation ne doit pas devenir une mousse qui masque les aspérités sans les supprimer. Pour chaque procédure livrée, demandez une preuve de fonctionnement : une suppression testée, un accès retiré, une demande de droit simulée. Ce test simple distingue une conformité de papier d’un dispositif réellement utilisable.
Vérifier l’expertise sur les traitements sensibles et les incidents
Une AIPD doit éclairer le projet avant son lancement
L’analyse d’impact relative à la protection des données, ou AIPD, est requise lorsqu’un traitement est susceptible d’engendrer un risque élevé pour les droits et libertés des personnes, conformément à l’article 35 du RGPD. Le cabinet doit savoir apprécier ce risque, notamment face à une surveillance systématique, des données sensibles ou des personnes vulnérables.
L’analyse décrit le traitement, examine sa nécessité et sa proportionnalité, puis évalue les risques et les mesures prévues. Elle ne se résume pas à remplir un questionnaire. Si un risque élevé subsiste malgré les mesures envisagées, une consultation préalable de l’autorité de contrôle peut être nécessaire. Cette démarche participe à la protection des données dès la conception.
Préparer la réponse à une violation de données
Une cyberattaque peut provoquer une violation de données, mais un courriel envoyé au mauvais destinataire ou un dossier perdu aussi. Le prestataire doit vous aider à qualifier l’événement, documenter les faits et apprécier les obligations de notification. Lorsqu’elle est requise, la notification à la CNIL intervient, si possible, dans les 72 heures après en avoir pris connaissance ; un risque élevé peut aussi imposer d’informer les personnes concernées.
Vérifiez qui intervient réellement : juriste, consultant, spécialiste de réponse à incident ou partenaire technique. Le conseil RGPD ne remplace pas les opérations de confinement et de restauration du système informatique. Les responsabilités et les canaux d’alerte doivent être définis avant la crise.
Organiser le suivi sans confondre conseil et DPO externe
Un consultant peut accompagner une mission sans être désigné délégué à la protection des données. Le DPO dispose, lui, d’un rôle défini : informer, conseiller, contrôler le respect du RGPD, conseiller sur les AIPD et coopérer avec l’autorité de contrôle. Il ne décide pas à la place de la direction.
La désignation est notamment obligatoire pour les autorités et organismes publics, sauf exceptions prévues, ainsi que lorsque les activités de base impliquent un suivi régulier et systématique à grande échelle ou certains traitements à grande échelle de données sensibles ou pénales. La seule taille de l’entreprise ne suffit donc pas à trancher.
Un DPO externe doit disposer de compétences, de moyens et d’un accès approprié à la direction, sans conflit d’intérêts. Le contrat doit préciser sa disponibilité, son remplacement et les modalités d’intervention. Un abonnement de conseil ne vaut pas automatiquement désignation comme DPO.
Pour maintenir la conformité, prévoyez des revues du registre, une sensibilisation des collaborateurs et l’examen des nouveaux projets. Suivez des indicateurs utiles : actions échues, demandes de droits en attente ou contrats à actualiser. La veille réglementaire n’apporte de valeur que si elle se traduit en décisions adaptées à votre activité.
Comparer les cabinets et obtenir un devis exploitable
Évaluez les personnes qui réaliseront la mission, pas uniquement la présentation commerciale. Une TPE recherchera une méthode légère et pédagogique ; un groupe, une gouvernance entre entités ; un établissement de santé ou médico-social, une connaissance des parcours et logiciels métiers. Demandez des références comparables et un exemple anonymisé de livrable.
Les chiffres affichés méritent aussi d’être qualifiés. Lexagone annonce 800 références clients, 500 désignations de DPO externes et 98 % de satisfaction client. Ces indicateurs constituent des points de réassurance, mais ne remplacent pas la vérification du périmètre, de l’équipe affectée et de l’expérience sectorielle.
Pour obtenir des propositions comparables, transmettez aux cabinets les mêmes éléments :
- Vos activités, entités, sites et principaux outils.
- Les documents existants et les difficultés déjà identifiées.
- La présence d’un DPO ou d’un référent interne.
- Les projets sensibles et les échéances prioritaires.
- Le besoin attendu : diagnostic, déploiement, suivi ou DPO externe.
Le coût dépend notamment du nombre de traitements, de leur complexité, des entretiens et de l’assistance attendue. Faites préciser les exclusions, les frais, l’accès aux outils, l’export des documents et les conditions de sortie. Demandez enfin un calendrier distinguant le travail du cabinet et vos validations internes : un devis solide décrit autant votre participation que les prestations vendues.