La gouvernance IA en entreprise protège les données et clarifie les décisions
La gouvernance IA en entreprise ne vise pas à ralentir les projets d’intelligence artificielle. Elle permet de les déployer sans perdre le contrôle des données, des décisions et des responsabilités. Dès qu’un collaborateur utilise un assistant génératif, qu’un modèle trie des candidatures ou qu’un algorithme aide à prioriser des dossiers clients, l’organisation doit savoir qui décide, sur quelles informations et avec quelles limites.
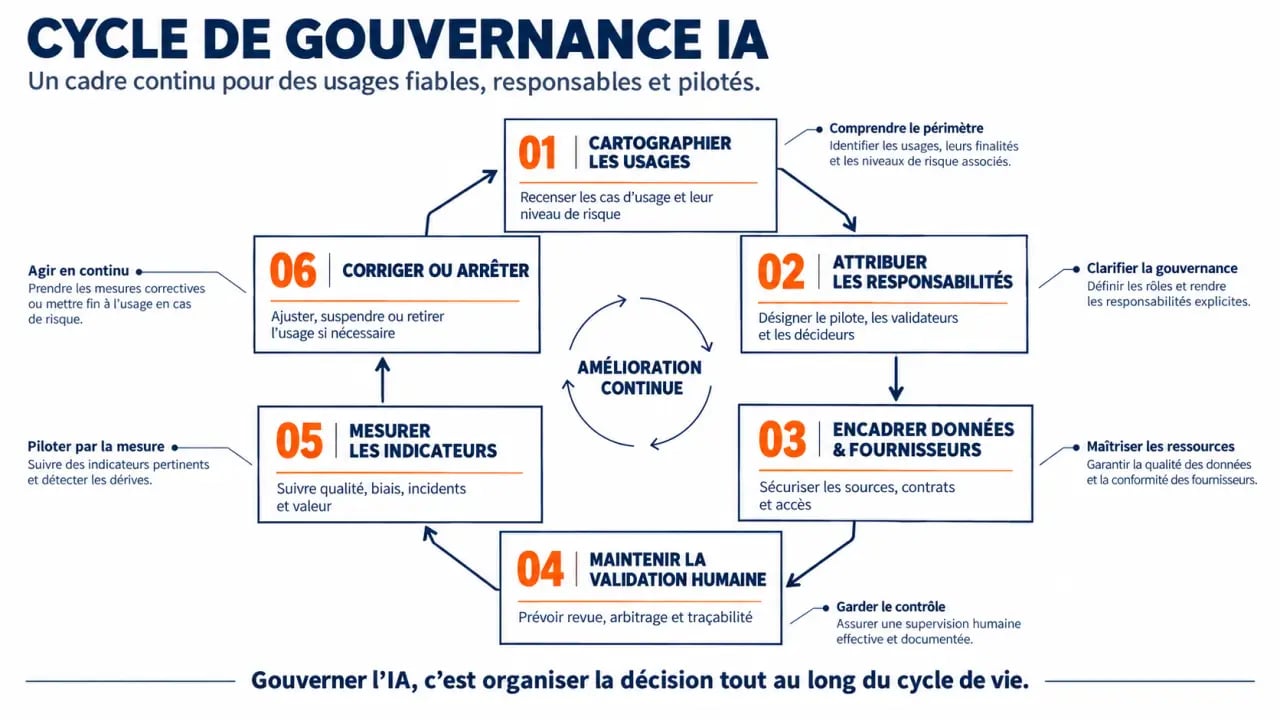
Commencer par cartographier les usages réels, pas seulement les projets officiels
Le premier risque vient souvent des usages invisibles. Des équipes peuvent déjà employer des outils d’IA générative pour rédiger, traduire, synthétiser des réunions ou analyser des tableaux. Ces initiatives répondent à un besoin de productivité, mais elles peuvent aussi entraîner le partage involontaire d’informations sensibles avec un service externe.
Quiz sur la gouvernance IA en entreprise
Répondez aux 6 questions pour tester vos connaissances sur les principes de gouvernance de l’IA.
Recenser les outils, les données et les décisions concernées
Une cartographie utile ne se limite pas à une liste de logiciels. Pour chaque usage, il faut identifier la finalité métier, les utilisateurs, le fournisseur, les données saisies, les résultats produits et la décision influencée. Un outil qui reformule un texte interne ne présente pas le même niveau d’enjeu qu’un système qui suggère l’octroi d’un crédit, évalue une performance ou détecte une fraude.
Classez ensuite les usages selon leur impact : information générale, données internes, données confidentielles, données personnelles, décision à conséquence humaine ou financière. Cette hiérarchisation aide à concentrer les contrôles là où une erreur, une fuite ou un biais pourrait réellement nuire à l’entreprise ou à ses parties prenantes.
Faire remonter le « shadow AI » sans installer une culture de surveillance
Interdire sans proposer d’alternative pousse rarement les collaborateurs à abandonner des outils qui leur font gagner du temps. Mieux vaut créer un canal simple de déclaration, fournir une liste d’outils autorisés et expliquer clairement ce qui ne doit jamais être copié dans une interface publique : contrats non publiés, informations clients, données de santé, identifiants, stratégies commerciales ou code sensible.
Le bon réflexe consiste à traiter les équipes comme des alliées de la sécurité. Elles sont les premières à voir les usages émergents et les limites des réponses produites par les modèles. Leur retour permet d’améliorer les règles avant qu’un incident ne transforme un usage banal en problème juridique ou réputationnel.
Donner à chaque système d’IA un propriétaire et une ligne de décision claire
Une gouvernance IA entreprise devient concrète lorsqu’aucun outil ne reste « à tout le monde », donc à personne. Chaque système doit avoir un responsable métier, un responsable technique et, selon le cas, des interlocuteurs pour la sécurité, la protection des données, le juridique et la conformité. Leurs rôles doivent être formalisés avant la mise en production, puis maintenus pendant toute la durée de vie de l’outil.
| Rôle | Responsabilité principale | Question à trancher |
|---|---|---|
| Responsable métier | Justifie l’usage et valide la valeur attendue | Quel problème l’IA résout-elle réellement ? |
| Responsable technique | Supervise l’intégration, la qualité et la maintenance | Le système fonctionne-t-il comme prévu ? |
| Sécurité et données | Encadre les accès, les flux et la conservation | Quelles informations peuvent être utilisées ? |
| Juridique et conformité | Évalue les obligations et les risques | Quelles règles doivent être respectées ? |
Préserver une décision humaine là où elle compte
Un modèle peut recommander, classer ou signaler. Il ne doit pas devenir un décideur sans contrôle lorsqu’une personne subit une conséquence importante. Définissez donc les cas où une validation humaine est obligatoire, les critères d’escalade et le droit de contester ou de réexaminer une décision. L’opérateur doit pouvoir comprendre le résultat dans une mesure adaptée à son rôle et surtout pouvoir l’écarter avec un motif documenté.
Cette règle évite un phénomène fréquent : l’automatisation rassure par son apparente neutralité, puis l’équipe suit la recommandation sans la questionner. La supervision humaine n’est utile que si elle dispose de temps, de formation et d’un véritable pouvoir d’intervention.
Encadrer les données, les fournisseurs et les modèles avant le déploiement
Les performances d’une IA dépendent autant de son environnement que du modèle choisi. Une réponse convaincante peut être inexacte, datée ou construite à partir d’éléments mal interprétés. La gouvernance doit donc prévoir des contrôles en amont : qualité des données, droits d’usage, sécurité des accès, traçabilité des versions et conditions contractuelles du fournisseur.
Évaluer le risque selon l’usage, et non selon l’effet de mode
Avant d’autoriser un cas d’usage, posez des questions simples : quelles données entrent dans le système ? Où sont-elles stockées ? Peuvent-elles servir à entraîner le modèle ? Qui peut accéder aux résultats ? Que se passe-t-il si le fournisseur modifie ses conditions, son modèle ou son niveau de service ? Ces réponses doivent être proportionnées au risque, mais jamais laissées à une simple intuition.
Pour les usages sensibles, testez aussi les résultats sur des cas représentatifs : erreurs factuelles, réponses incohérentes, traitement différent selon les profils, résistance à des instructions malveillantes et comportement en cas d’information manquante. Conservez les résultats de ces tests et les décisions prises. Ils fournissent une base de pilotage plus solide qu’une validation orale.
Une IA déployée dans l’entreprise ne doit pas devenir une boîte noire placée au milieu des équipes. Elle a besoin d’un cadre opérationnel avec des règles d’accès, des données préparées, des consignes d’usage et des résultats vérifiables. Ce dispositif permet aux collaborateurs d’expérimenter sans transférer par inadvertance des informations internes vers un service externe.
Installer un contrôle continu plutôt qu’une validation unique
La gouvernance ne s’arrête pas le jour où un outil est autorisé. Les modèles évoluent, les données changent, les utilisateurs découvrent de nouveaux cas d’emploi et les fournisseurs mettent à jour leurs services. Un système fiable au lancement peut devenir moins pertinent quelques mois plus tard. Il faut donc organiser une revue périodique, avec des indicateurs compréhensibles par les métiers comme par la direction.
- Qualité : taux d’erreurs détectées, résultats non exploitables, corrections humaines nécessaires.
- Usage : nombre d’utilisateurs, cas d’usage actifs, volume de demandes et usages non prévus.
- Risque : incidents de données, alertes de sécurité, résultats biaisés ou contestés.
- Valeur : temps gagné, qualité de service, diminution des tâches répétitives ou amélioration mesurable d’un processus.
Prévoir l’arrêt, la correction et l’information des équipes
Tout dispositif doit comporter un mécanisme d’arrêt rapide. Définissez qui peut suspendre un outil, comment alerter les utilisateurs, comment corriger les résultats concernés et comment analyser l’incident. Cette préparation est particulièrement importante lorsque l’IA intervient dans une chaîne de décision : il faut pouvoir revenir à une procédure manuelle ou à une solution de secours sans paralyser l’activité.
Enfin, formez les équipes avec des exemples proches de leur quotidien. Une charte seule ne suffit pas. Les collaborateurs doivent apprendre à vérifier une réponse, à repérer une invention plausible, à protéger les informations sensibles et à signaler un comportement anormal. La gouvernance devient ainsi un réflexe de travail partagé, plutôt qu’une contrainte portée uniquement par l’informatique ou le juridique.
Transformer la gouvernance IA en avantage de pilotage
Une entreprise qui sait quels outils elle utilise, quelles données elle expose et qui valide les décisions gagne en vitesse autant qu’en sécurité. Les équipes n’ont plus à deviner si un usage est permis : elles disposent d’un cadre, d’interlocuteurs et de solutions adaptées. La direction peut alors arbitrer les investissements sur des éléments tangibles, plutôt que sur des démonstrations séduisantes mais isolées.
Le plus efficace consiste à démarrer avec quelques usages prioritaires, à appliquer un niveau d’exigence cohérent avec leur risque, puis à élargir progressivement le dispositif. Cette approche fait de la gouvernance IA un outil de confiance. Elle protège les personnes, les informations et la qualité des décisions, tout en laissant l’innovation produire des résultats utiles.