Audit de données à Paris : sécurisez vos accès et rendez vos sauvegardes récupérables
Un audit de données à Paris vérifie si votre système d’information protège réellement les informations essentielles à l’activité : fichiers clients, documents comptables, données RH, applications métiers et échanges internes. Il permet de localiser les risques, de définir les priorités et de limiter les conséquences d’un incident sur l’organisation.
Ce qu’un audit de données révèle avant qu’un incident ne coûte du temps
Dans une PME ou une TPE, le système d’information évolue souvent par ajouts successifs : nouveaux postes, applications SaaS, espace de stockage partagé, accès à distance, équipements réseau ou sauvegardes externalisées. Cette accumulation peut créer des zones mal documentées, des droits trop larges et des dépendances difficiles à repérer. Un audit fournit une vision claire de l’existant, de ses points solides et de ses fragilités.
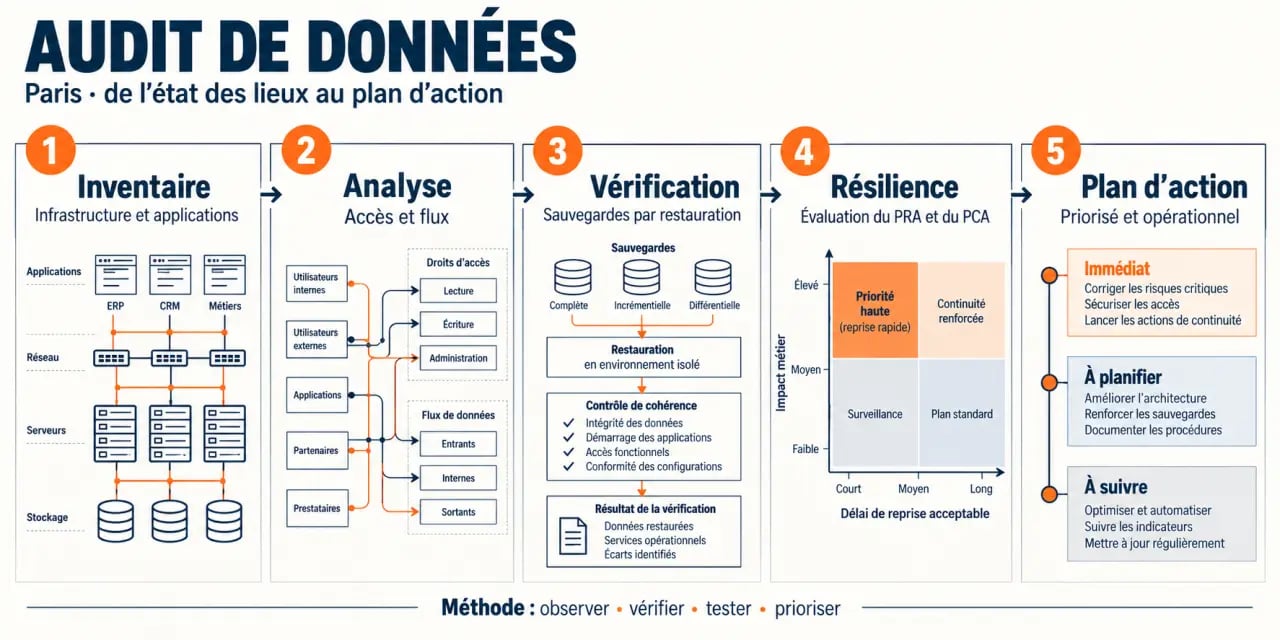
À Paris, les organisations travaillent fréquemment avec des équipes hybrides, des prestataires et plusieurs sites. La maîtrise des accès et des flux de données devient alors un enjeu opérationnel. L’audit informatique distingue les irritants du quotidien, comme les lenteurs, les doublons ou les blocages d’accès, des risques plus critiques : perte de données, interruption d’un logiciel métier, matériel obsolète ou configuration réseau vulnérable.
Un diagnostic utile pour décider, pas une liste de défauts
Un bon audit ne se limite pas à dresser un inventaire technique. Il relie chaque constat à ses conséquences concrètes : confidentialité compromise, difficulté à restaurer une information, indisponibilité d’un service, perte de productivité ou risque de non-respect des règles internes. Cette lecture aide les dirigeants, les responsables administratifs et les équipes informatiques à prioriser les actions selon l’exposition réelle de l’entreprise.
Les périmètres techniques à examiner dans votre système d’information
Le périmètre d’un audit de données dépend de l’organisation, mais il doit couvrir toute la chaîne qui permet de créer, stocker, consulter, transmettre et récupérer les informations. Auditer uniquement les postes de travail ou les sauvegardes laisserait des angles morts. L’analyse doit donc relier les équipements, les logiciels, les réseaux, les comptes et les usages métiers.
| Périmètre | Points de contrôle | Risque recherché |
|---|---|---|
| Infrastructure | Serveurs, ordinateurs, périphériques, switches, routeurs et stockage | Panne, obsolescence ou point de défaillance |
| Réseau et sécurité périmétrique | Configurations réseau, firewalls, routeurs et reverse-proxy | Exposition non maîtrisée ou accès indésirable |
| Applications et licences | Logiciels métiers, systèmes d’exploitation, versions et licences | Incompatibilité, mise à jour manquante ou outil inadapté |
| Données et sauvegardes | Emplacements, stockage, copies de sécurité et restauration | Perte ou indisponibilité des informations critiques |
| Accès | Comptes, rôles, droits et départs de collaborateurs | Privilèges excessifs ou comptes oubliés |
Inventorier pour retrouver les dépendances invisibles
L’inventaire détaillé identifie les équipements, les logiciels et les services qui soutiennent les processus métiers. Il vérifie aussi leur état de fonctionnement, leur niveau de sécurité et leur capacité à répondre aux besoins actuels et futurs. Une application ancienne peut fonctionner correctement tout en dépendant d’un serveur ou d’un système d’exploitation devenu difficile à maintenir. Cette dépendance doit apparaître dans l’analyse avant de provoquer une panne ou de compliquer une évolution.
Évaluer la performance au regard des usages
La performance réelle du système d’information ne se mesure pas uniquement avec des indicateurs techniques. Elle se constate aussi lorsque les collaborateurs contournent un outil, stockent des fichiers en dehors des espaces prévus ou utilisent des comptes partagés pour aller plus vite. Ces pratiques peuvent signaler un défaut de paramétrage, mais aussi un décalage entre les outils disponibles et les besoins fonctionnels. Les échanges avec les utilisateurs permettent alors de comprendre les irritants et de formuler des recommandations applicables.
Accès et sauvegardes : deux contrôles qui protègent réellement les données
La protection des données dépend à la fois de la capacité à empêcher un accès inapproprié et de celle à récupérer une information après un incident. Ces deux volets doivent être analysés ensemble. Des sauvegardes accessibles par trop de personnes ou connectées en permanence au même environnement perdent une grande partie de leur intérêt.
Vérifier les politiques d’accès au-delà des mots de passe
L’audit examine qui accède à quoi, depuis quels postes ou services et avec quel niveau d’autorisation. Il repère les comptes génériques, les droits administrateur attribués par confort, les accès conservés après un changement de fonction et les partages de dossiers trop ouverts. Le principe est simple : chaque collaborateur doit disposer des droits nécessaires à son travail, sans accès inutile aux données sensibles.
Les droits d’accès peuvent donner une impression de sécurité trompeuse. Un dossier semble réservé à un groupe, alors qu’un héritage de permissions, un lien de partage ancien ou un compte de prestataire permet encore une entrée indirecte. L’audit suit donc le trajet réel d’une donnée, de sa création à son archivage. Il prend aussi en compte les copies envoyées par messagerie, synchronisées sur un poste ou déposées dans un espace collaboratif.
Auditer les sauvegardes par la preuve de restauration
Une sauvegarde n’est pas une garantie simplement parce qu’elle s’exécute sans alerte. L’audit vérifie les données couvertes, la fréquence des copies, les emplacements de stockage, les alertes et les responsabilités. Il contrôle surtout la possibilité de restaurer les informations utiles. Il faut savoir si un fichier, une base de données ou une application métier peut être récupéré dans des conditions compatibles avec la reprise de l’activité.
PRA, PCA et maintien opérationnel : préparer la reprise plutôt que subir l’arrêt
La continuité d’activité repose sur des choix concrets, pas sur un document rangé dans un dossier. Le PRA, ou plan de reprise d’activité, organise le retour au fonctionnement après un incident. Le PCA, ou plan de continuité d’activité, vise à maintenir les fonctions essentielles pendant la perturbation. L’audit vérifie si ces dispositions correspondent aux moyens techniques et aux priorités métiers de l’entreprise.
Cette évaluation fait apparaître les points de défaillance : équipement unique sans solution de remplacement, connexion réseau critique, service hébergé sans procédure alternative, sauvegarde non testée ou dépendance à une personne qui détient seule les accès. Elle s’inscrit aussi dans le maintien en condition opérationnelle, avec le contrôle des mises à jour de sécurité et de l’obsolescence matérielle.
Définir ce qui doit repartir en premier
Toutes les données et tous les outils n’ont pas la même criticité. Un audit efficace aide à classer les services selon leur impact : facturation, production, relation client, messagerie, accès aux dossiers ou outils de pilotage. Cette hiérarchisation rend les recommandations plus réalistes. L’entreprise sécurise d’abord ce qui immobiliserait l’activité, puis traite les améliorations de confort et d’optimisation.
Choisir un prestataire d’audit à Paris et exploiter les livrables
Pour sélectionner un prestataire, demandez un périmètre explicite : infrastructure, réseau, données, sauvegardes, accès, logiciels et usages métiers. Vérifiez aussi la place accordée aux échanges avec les équipes. Une analyse automatisée peut détecter des configurations, mais elle n’explique pas toujours pourquoi un contournement existe ni quel processus dépend réellement d’un outil. La compréhension des pratiques quotidiennes complète donc l’analyse technique.
Les livrables attendus doivent être directement exploitables : inventaire des actifs, cartographie des principaux risques, constats expliqués, recommandations techniques et pratiques, puis plan d’action priorisé. Celui-ci doit distinguer les corrections urgentes, les mesures de réduction du risque et les évolutions à planifier. Il transforme l’audit informatique en feuille de route compréhensible, y compris pour des décideurs non techniques.
- Priorité immédiate : corriger une exposition, un accès excessif, une sauvegarde défaillante ou une mise à jour critique.
- Priorité de consolidation : formaliser les procédures, rationaliser les droits et supprimer les équipements ou logiciels obsolètes.
- Priorité d’évolution : adapter l’infrastructure et les logiciels métiers aux besoins futurs des collaborateurs.
Un audit de données à Paris bien mené fournit une base fiable pour décider. Il ne promet pas l’absence totale de risque. Il permet d’identifier les faiblesses, de clarifier les responsabilités et d’investir dans les actions qui renforcent la sécurité, la disponibilité et la continuité de l’entreprise.