Audit cybersécurité en Essonne : 3 à 5 priorités pour passer du diagnostic à l’action
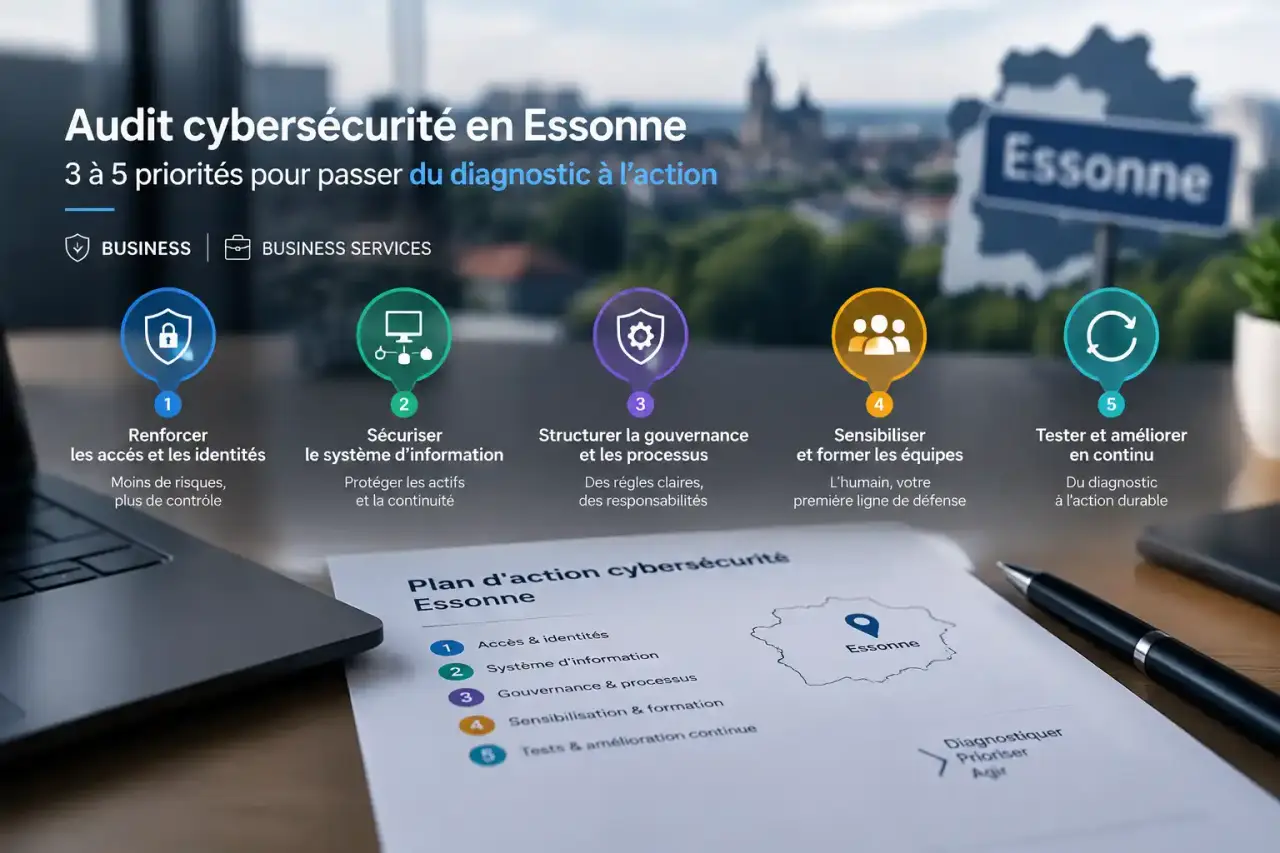
Un audit cybersécurité en Essonne doit permettre à une direction, une DSI ou un RSSI d’identifier précisément ce qui expose l’activité : messagerie compromise, accès administrateurs trop ouverts, sauvegardes non vérifiées, service cloud mal configuré ou application métier vulnérable. L’objectif est d’obtenir une feuille de route réaliste pour réduire les risques sans désorganiser les équipes.
Ce qu’un audit doit révéler avant qu’un incident ne le fasse
Un audit de sécurité informatique établit une photographie argumentée du niveau de protection du système d’information. Il croise les failles techniques, les pratiques internes et leurs conséquences métier possibles : arrêt de production, indisponibilité des outils, exposition de données personnelles, fraude ou difficulté à honorer un contrat client.
Cette démarche concerne les PME, ETI, collectivités et organisations multi-sites de l’Essonne, notamment lorsqu’elles préparent une migration cloud, un renouvellement de cyberassurance, une certification ou une réponse à des exigences réglementaires. Elle est aussi pertinente après une compromission de messagerie ou un incident ransomware, pour mesurer le risque résiduel et éviter une récidive.
Une vision qui relie la faille à l’impact métier
Une vulnérabilité critique n’a pas la même priorité selon qu’elle affecte un poste isolé ou un serveur donnant accès à la comptabilité, à la production ou aux données clients. Un bon prestataire qualifie donc l’exploitabilité, l’exposition, les privilèges obtenus et les conséquences opérationnelles. Cette lecture aide à arbitrer les investissements selon la continuité d’activité, et pas uniquement selon un score technique.
Un audit sert aussi à structurer les décisions lorsque les alertes, les demandes des assureurs et les avis internes se multiplient. Plutôt que de lancer des outils ou des projets dispersés, l’organisation repère les points de rupture susceptibles de propager un incident. Chaque correction reçoit ensuite un responsable, une échéance et, si nécessaire, un budget.
Réseau, cloud, identités : définir un périmètre qui ne laisse pas d’angle mort
Le périmètre est la première variable de qualité d’un audit cybersécurité en Essonne. Il doit correspondre à la taille de l’organisation, à ses sites, au télétravail, aux prestataires et aux applications indispensables. Une intervention sur site peut compléter les analyses à distance pour examiner l’architecture locale, les équipements, la sécurité physique ou les usages réels.
- Infrastructure : réseau, pare-feu, segmentation, Wi-Fi, serveurs, postes de travail, accès distants et journalisation.
- Identités : comptes inactifs, droits excessifs, comptes administrateurs, authentification multifacteur et accès des prestataires.
- Données et continuité : sauvegardes, restauration, chiffrement, PRA/PCA, stockage partagé et messagerie.
- Cloud et applications : exposition publique, droits, secrets, dépendances, configurations SaaS et environnements de livraison.
- Organisation : gestion des incidents, politiques internes, sensibilisation au phishing, gestion des fournisseurs et preuve des contrôles.
Audit, scan et pentest ne répondent pas au même besoin
| Approche | Finalité | Résultat attendu |
|---|---|---|
| Audit de sécurité | Évaluer les protections techniques et organisationnelles | Cartographie des risques et plan de remédiation |
| Analyse de vulnérabilités | Détecter des faiblesses connues sur un périmètre défini | Liste qualifiée de correctifs et de configurations à revoir |
| Test d’intrusion | Vérifier, dans un cadre autorisé, si une faille peut être exploitée | Scénarios d’attaque et preuves techniques |
| Audit de conformité | Mesurer les écarts avec un référentiel ou une obligation | Preuves, écarts documentés et plan de mise en conformité |
Ces approches sont complémentaires. Un scan automatisé ne remplace ni l’analyse humaine des configurations ni les entretiens avec les équipes. De même, un pentest sans cadrage métier peut démontrer une intrusion sans aider la direction à déterminer les corrections prioritaires.
Une mission maîtrisée, de l’autorisation de test à la restitution
La qualité d’un audit dépend aussi de ses règles d’exécution. Avant toute collecte ou tout test, le prestataire et le client doivent fixer les actifs concernés, les plages d’intervention, les actions interdites, les contacts d’escalade et les conditions d’arrêt. Cette préparation protège l’exploitation et évite qu’un test soit confondu avec un incident réel.
Du cadrage à la preuve exploitable
La mission débute généralement par l’inventaire des actifs critiques et des entretiens avec l’IT, les métiers, la direction et, lorsque nécessaire, le DPO. Viennent ensuite la revue documentaire, les contrôles de configuration, l’analyse des accès et les tests autorisés. Les constats doivent être étayés par des preuves proportionnées : capture de configuration, journal, chemin d’accès ou observation reproductible.
Les accès temporaires accordés à l’auditeur doivent être nominatifs, limités au périmètre, tracés et supprimés à la clôture. Les fichiers collectés, mots de passe de test, exports de configuration et preuves d’audit doivent être chiffrés et conservés selon des règles définies. Cette gestion des données fait partie des critères de sélection d’un prestataire, même si elle est parfois négligée lors de la comparaison des offres.
Des délais dépendants de la profondeur de contrôle
La durée dépend du nombre de sites, des environnements cloud, des applications, des actifs exposés sur internet et du niveau de test attendu. Un périmètre standard peut parfois faire l’objet d’une restitution en moins de 10 jours ouvrés, tandis qu’une organisation multi-sites ou soumise à de fortes contraintes de conformité demandera davantage d’ateliers et de vérifications. Le devis doit préciser les hypothèses, les exclusions et le temps consacré à la restitution.
Conformité : transformer les obligations en contrôles vérifiables
NIS2, ISO/IEC 27001 et RGPD ne se résument pas à une liste de documents. Un audit de conformité vérifie l’existence et l’application de mesures cohérentes : gouvernance, gestion des identités, analyse des risques, journalisation, réponse à incident, maîtrise des sous-traitants et protection des données.
Pour le RGPD, l’examen porte notamment sur la sécurité des données personnelles et la capacité à démontrer les mesures mises en œuvre. Dans une démarche ISO/IEC 27001, l’audit aide à relier les risques aux contrôles et aux preuves attendues. Pour NIS2 ou un dossier de cyberassurance, il faut distinguer ce qui est déployé, ce qui est documenté et ce qui est effectivement testé, notamment pour les sauvegardes et la reprise d’activité.
Un audit ne délivre pas automatiquement une certification et ne remplace pas un conseil juridique. Il fournit toutefois une base factuelle pour organiser les actions, préparer les éléments de preuve et suivre les écarts avec les interlocuteurs concernés.
Choisir un prestataire local et obtenir une remédiation mesurable
La proximité en Essonne facilite les ateliers, les visites de sites et la coordination avec les équipes à Évry-Courcouronnes, Massy, Saclay, Palaiseau ou Corbeil-Essonnes. Elle ne suffit pas. Le prestataire doit aussi démontrer sa méthode, sa capacité à vulgariser les résultats et son aptitude à accompagner les corrections.
Les livrables qui aident réellement à décider
À la fin de la mission, la direction doit recevoir une synthèse claire des risques majeurs, de leurs impacts et des décisions attendues. Les équipes techniques ont besoin d’un rapport détaillé : actifs concernés, preuve observée, niveau de criticité, recommandation, effort estimé et responsable potentiel. Une matrice de risques et une feuille de route à 90 jours rendent le suivi concret.
Une priorisation utile fait ressortir 3 à 5 actions immédiates : fermer une exposition publique, activer le MFA sur les accès sensibles, corriger une faille exploitée, réviser des droits d’administration ou tester la restauration des sauvegardes. Elle distingue aussi les chantiers structurants, comme la segmentation réseau ou le déploiement d’un EDR.
Comparer les propositions au-delà du prix
Demandez si le devis couvre les entretiens, les tests, la sécurisation des accès, la restitution à la direction et le contrôle après remédiation. Vérifiez l’expérience du prestataire sur votre environnement, la présence de compétences techniques et GRC, les modalités d’intervention sur site ou à distance, ainsi que la possibilité de former les collaborateurs ou d’assurer une supervision continue. Un audit utile ne s’achève pas à la remise d’un PDF : il se termine lorsque les corrections prioritaires sont vérifiées et que le risque résiduel est accepté, réduit ou surveillé.